覆盖 IoT 与工控 OT 的固件安全能力

物联网安全测试与漏洞检测,
从固件到芯片,看得更深。

信睿网络专注物联网安全,提供物联网安全测试、漏洞检测与渗透测试等专业服务。以固件逆向与硬件提取为根基,自主研发 AI 驱动的固件分析平台、安全调试硬件与实验环境,为电力能源、工业控制、通信金融等行业的企业提供从检测、加固到合规的一站式安全能力。

IoT → OT物联网到工控全栈覆盖
企业级面向企业的安全服务
软 + 硬平台与自研硬件结合
物联网安全渗透测试

物联网安全测试与漏洞检测

从硬件、固件到云端,把设备真正能被攻破的地方找出来

常规渗透测试止步于网络与应用层,而物联网设备的风险往往藏在固件内部、芯片接口和私有协议里。信睿以固件逆向与硬件提取能力为基础,提供覆盖全攻击面的物联网安全测试服务。

硬件层固件层通信协议层应用层云平台层
  • 厂商自己都不知道的调试后门
  • 写死在固件里的密钥
  • 尚未被任何漏洞库收录的未公开漏洞
EU CRA 合规

面向欧盟 CRA 的合规能力,已经就位

《欧盟网络弹性法案》(CRA) 的漏洞通报义务已于 2026 年 9 月生效,含 24 小时预警要求。带数字组件的产品进入欧盟市场,必须满足全生命周期的网络安全与漏洞管理要求。信睿以固件安全为切入点,提供端到端的 CRA 合规支撑。

  • 差距分析与安全需求梳理
  • SBOM 生成与软件供应链管理
  • 渗透测试、代码审计与安全加固
  • 技术文档、合规评估与漏洞管理流程建设
EU CRA · VULNERABILITY REPORTING
漏洞通报义务
已进入强制期

24 小时预警、全生命周期漏洞管理与 SBOM 要求,正在重塑设备进入欧盟市场的门槛。越早建立固件层能力,越主动。

不止于扫描报告,
我们从二进制里挖出真相

通用安全厂商依赖源码与已知规则,面对没有源码、封装加密、协议私有的物联网与工控设备往往无从下手。信睿的差异化,来自把固件逆向、硬件提取与 AI 分析结合在一起的工程能力。

01

软硬结合,直达芯片层

拿不到固件时,我们用编程器与 SPI/eMMC 直读、JTAG 从芯片物理提取,绕过封装加密。这是纯软件厂商难以覆盖的环节、也是我们进入工控现场的底气。

02

AI 驱动的成分分析

面对无符号、无文档的固件,CastelFirm 以 LLM Agent 工作流推断协议栈与组件,自动生成 SBOM、关联漏洞、检测后门与硬编码凭证。

03

从物联网延伸到工控 OT

在成熟的 IoT 安全能力之上,向电力、能源工控延伸,支持 VxWorks 与裸机固件、Modbus / IEC104 / IEC61850 等工控协议栈与国产设备固件识别。

物联网安全测试

覆盖评估、加固、监测与响应的全周期服务

从物联网安全测试、漏洞检测到体系化安全建设,信睿为政企客户提供可落地、可交付的专业安全服务。

物联网安全测试与漏洞检测

面向物联网系统、设备与应用的深度渗透测试与漏洞挖掘,揭示安全薄弱点,提供详尽报告与可落地整改方案。

详情

固件安全审计

对设备固件做逆向分析与二进制审计,挖掘后门、硬编码凭证、不安全组件与协议实现缺陷。

详情

基线安全检查

配置审查、风险识别与安全实践建议,系统化提升物联网与工控系统的安全基线水平。

应用安全评估

代码分析、功能测试与改进方案,保护物联网应用与用户数据的机密性和完整性。

安全体系建设

从安全架构设计到纵深防御落地,帮助企业构建体系化、可运营的物联网安全防护能力。
安全培训与能力建设

定制化物联网安全培训与课程体系,帮助企业培养专业人才,输出系统化的实验室建设方案。

详情
查看全部安全服务

深耕关键行业的安全场景

电力与能源场景

电力与能源

电力监控系统防护、场站等保与安全加固、二次设备固件安全检测。

工业控制 OT场景

工业控制 OT

PLC / RTU / DCS 固件分析、工控协议安全、软件供应链安全能力建设。
通信与金融场景

通信与金融

物联网终端与应用安全评估、渗透测试与合规检测服务。

物联网安全实验室建设场景

物联网安全实验室建设

实验设备、课程体系与实训平台,帮助企业建立自有安全能力。

行业方案
自研平台
CastelFirm

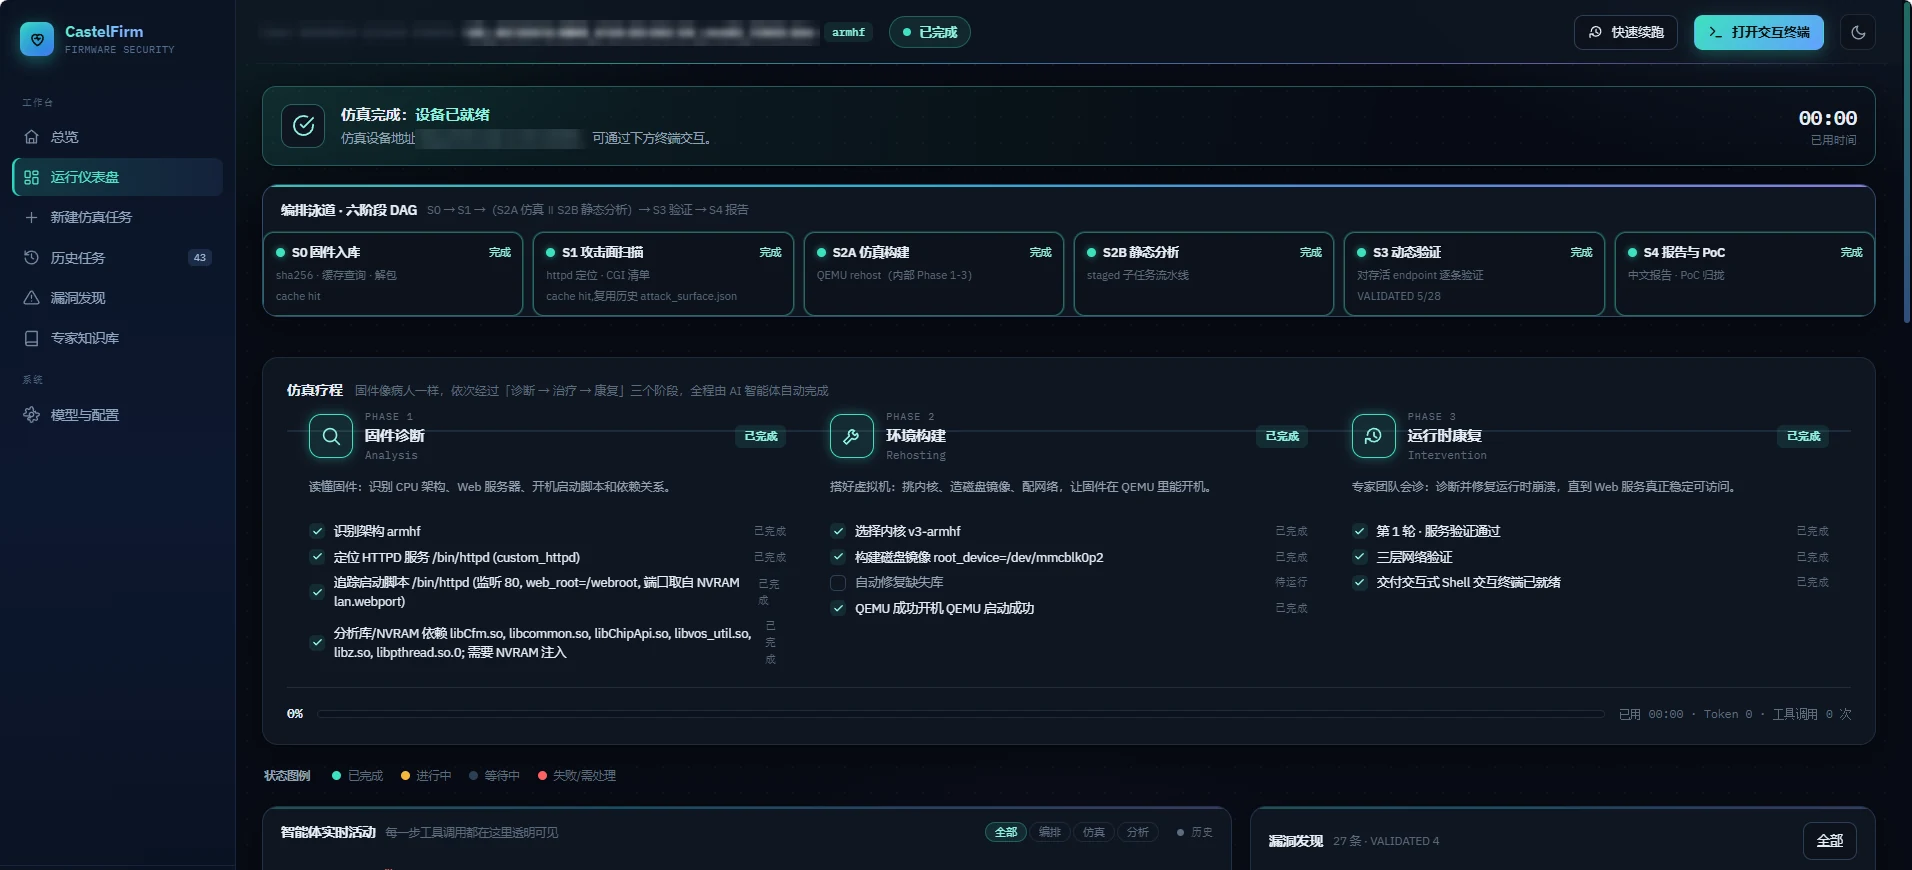
AI 驱动的固件供应链分析平台。把一个二进制固件"读透"——从解包、成分识别,到漏洞关联、后门检测、合规输出,全流程自动化,回答客户真正关心的问题:这些设备固件里到底装了什么,哪些有风险。

查看 CastelFirm 完整能力
SBOM
二进制成分逆向无需源码,从固件二进制还原组件与版本,生成 CycloneDX 标准物料清单
CVE
漏洞智能关联组件与栈级漏洞自动匹配,一次识别 Ripple20、URGENT/11 类供应链漏洞
BKDR
后门与凭证检测识别硬编码密钥、调试后门、默认口令等工控设备高发风险
COMP
合规基线核查对标 IEC 62443-4-2、等保与电力监控防护要求,输出可交付评估报告
1
固件识别与解包架构、操作系统、封装格式自动判定,支持 Linux 文件系统与专有格式
2
工控固件处理OTVxWorks 符号恢复、裸机固件加载、国产工控设备封装解析
3
成分与协议栈识别开源库、RTOS、协议栈与 TCP/IP 栈指纹,AI 辅助无符号推断
4
漏洞关联与后门检测接入 CVE / CNVD / ICS Advisories,栈级漏洞传播分析
5
SBOM 与合规报告输出技术报告、合规报告、管理层风险视图三层交付

从分析平台到硬件工具,再到实验环境

自主研发的产品矩阵横跨软件、硬件与实验环境,服务安全研究、现场检测与人才培养的完整链条。
软件平台 · SOFTWARE PLATFORM
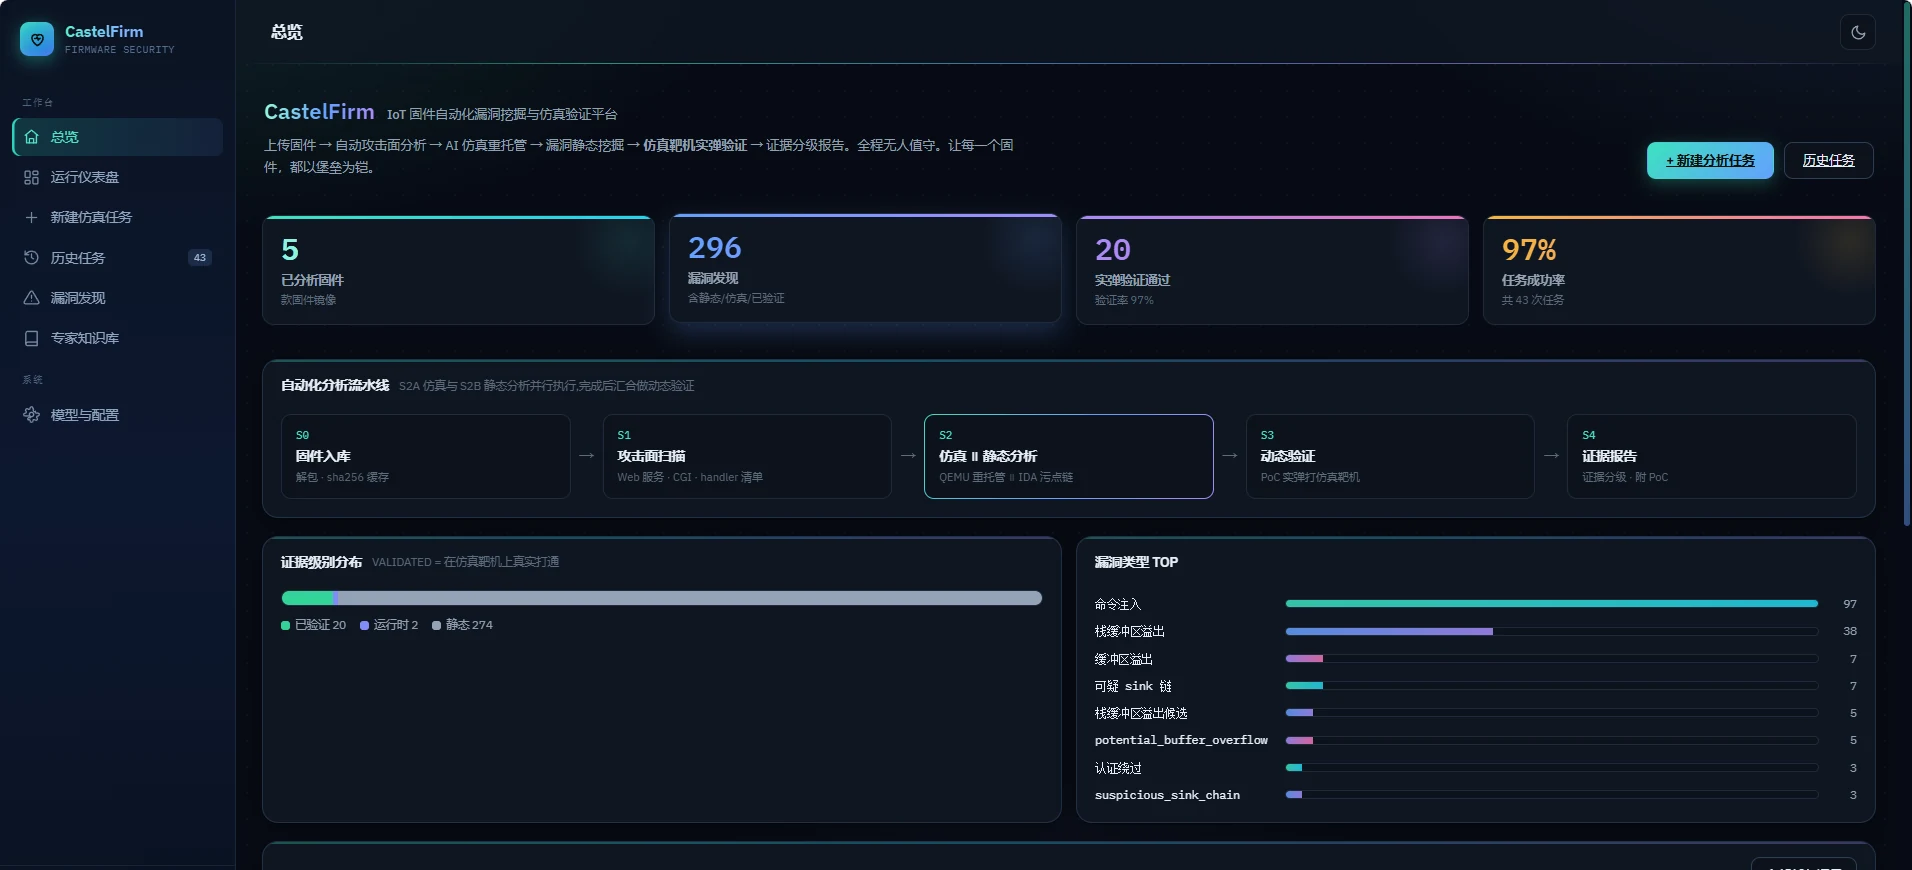
CastelFirm 平台总览界面:分析统计、自动化分析流水线与漏洞类型分布

CastelFirm 固件分析平台

AI 驱动的固件供应链分析平台,自动完成成分识别、SBOM 生成、漏洞关联、后门检测与合规报告输出,覆盖 IoT 与工控固件。它把资深逆向工程师的分析流程沉淀为可复用、可交付的自动化能力。

SBOM 生成漏洞关联后门检测合规报告
详情
硬件设备 · HARDWARE
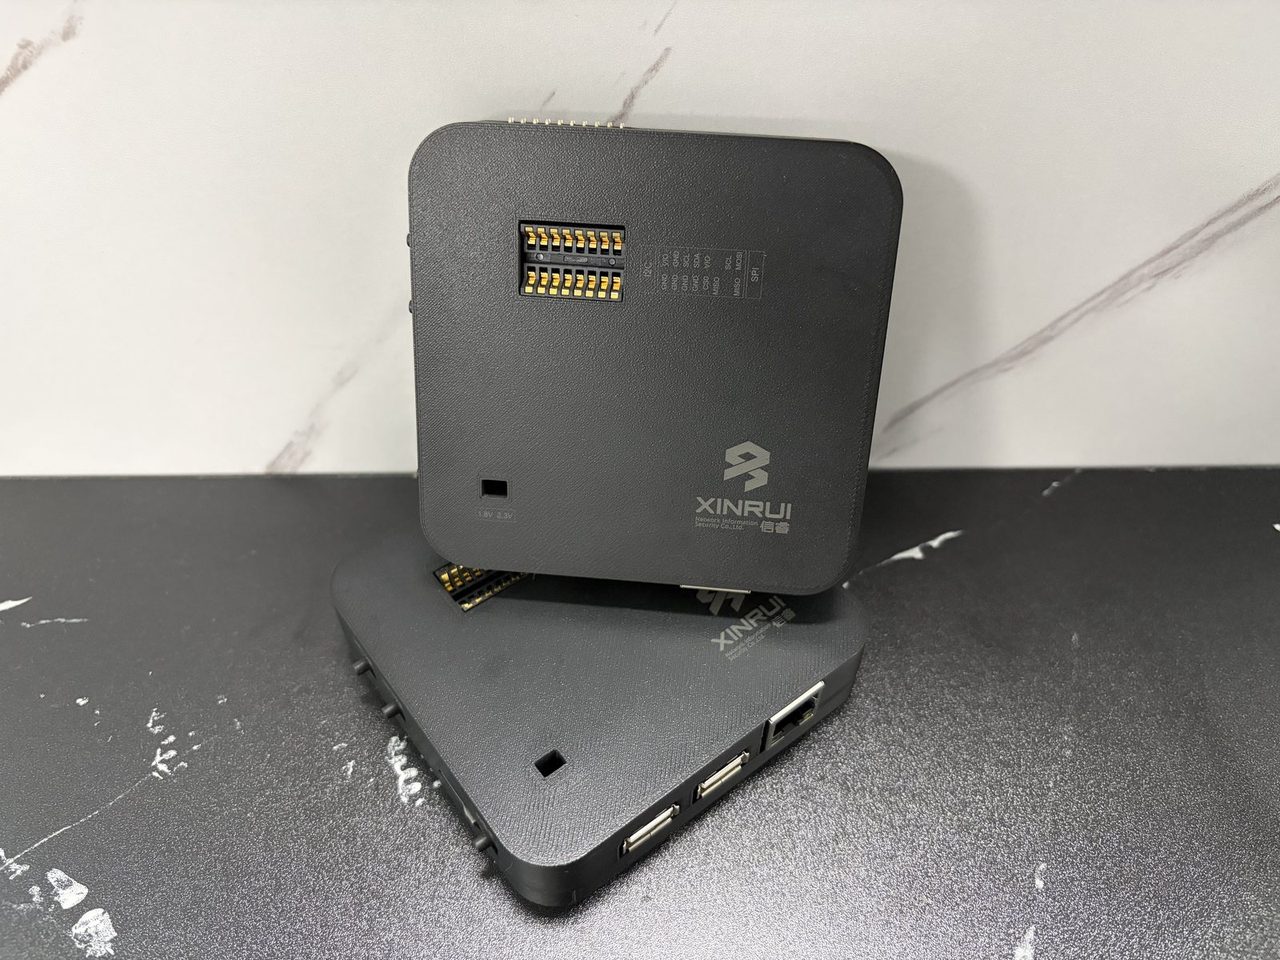
物联网硬件安全检测设备 XR-IOT-DEBUG-V1.0 产品实拍

物联网硬件安全检测设备

XR-IOT-DEBUG-V1.0

一站式硬件安全检测设备,将过去需要多台专业仪器才能完成的硬件与固件安全测试整合于一体。专业、稳定、便携,为安全团队、检测机构与实训基地提供开箱即用的一体化能力。

一体化集成固件安全检测自主研发
详情
实验环境 · LAB
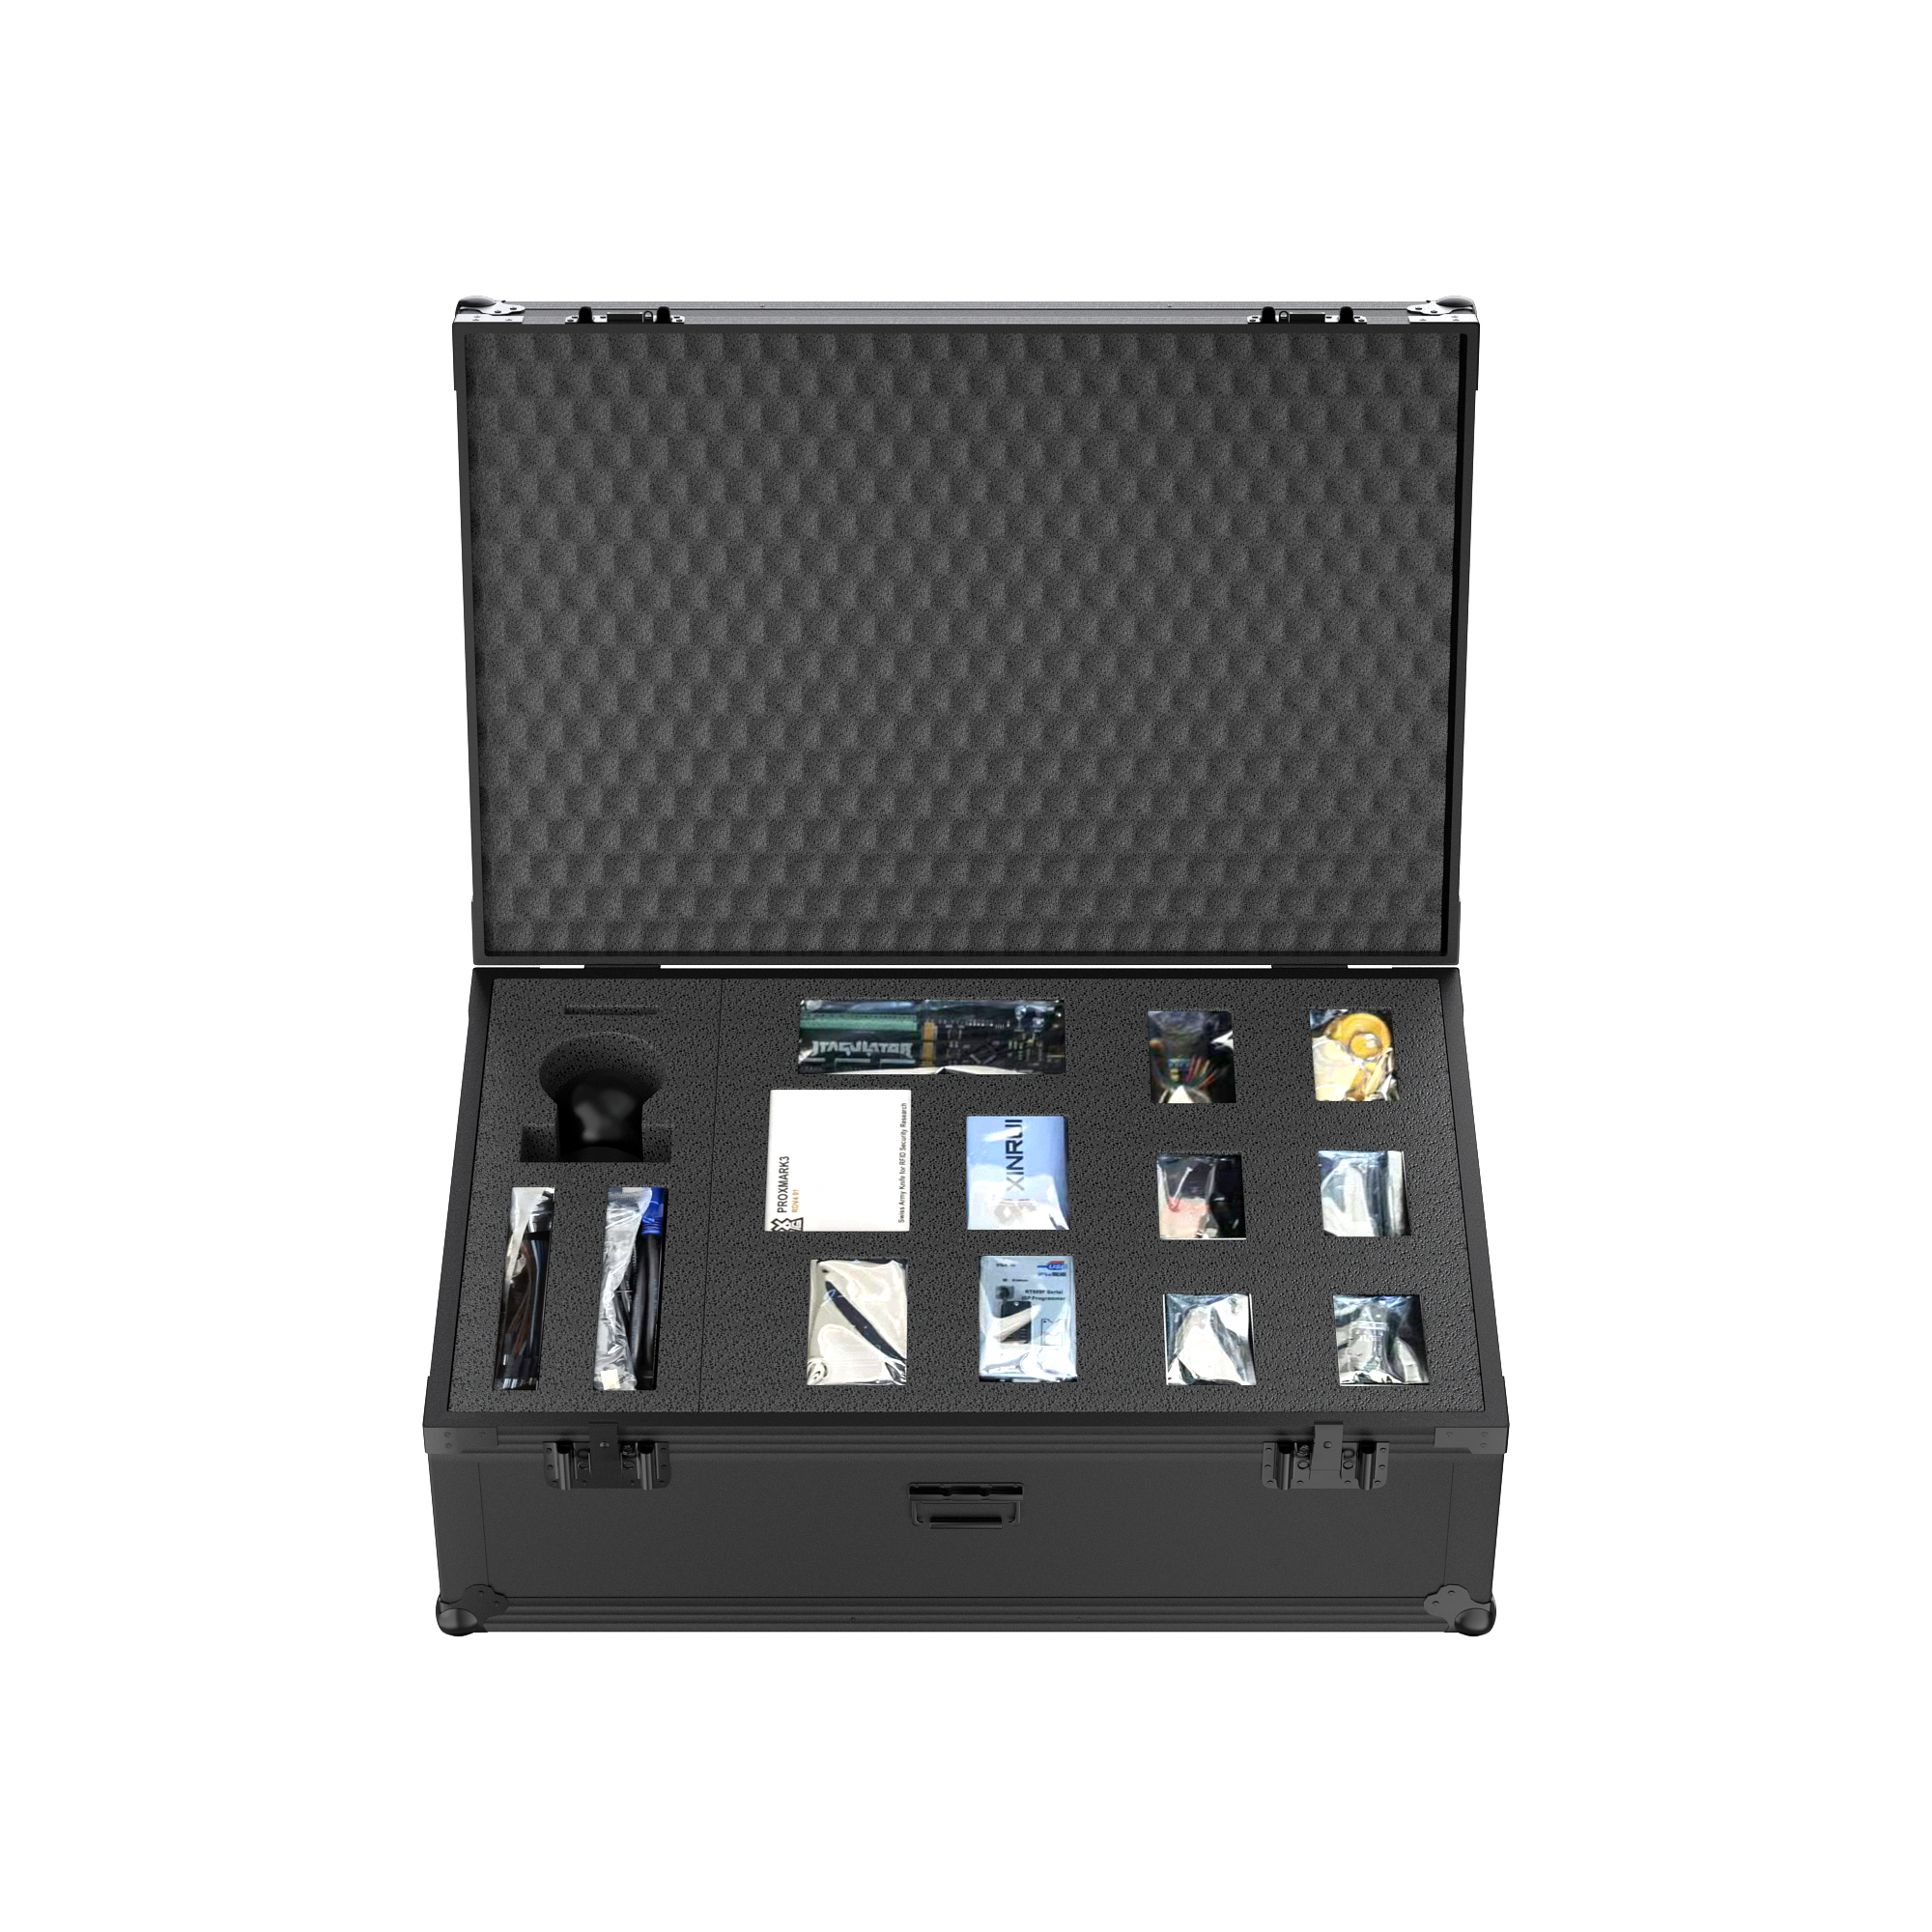
物联网安全实验箱

物联网安全实验箱 / 实验室

面向企业安全团队、检测机构与科研院所的软硬件一体化实验平台,覆盖固件分析、协议安全、漏洞利用等真实攻防场景,配套课程与实验手册。

实验平台能力体系实验手册
详情

扎根苏州,做值得信赖的物联网安全伙伴

苏州信睿网络科技有限公司由深耕信息安全领域多年的核心团队创立,在苏州设立总部及研发中心,专注于物联网与工控安全的研究、产品研发与服务交付。

依托创始人在安全攻防、固件逆向与硬件安全方面的深厚积累,公司构建了从固件分析平台、安全硬件工具到实验环境的完整产品矩阵,并向电力、能源、工控等关键行业延伸。

从安全评估、渗透测试到产学研合作,信睿已在电力、金融、通信、教育等行业建立起完整的服务矩阵,并与十余所高校联合培养物联网安全专业人才。

查看发展历程
01
技术为基核心成员具备安全攻防、密码学、逆向工程与 CTF 竞赛的全链路能力。
02
自主研发攻防平台、固件分析平台与安全硬件工具链均为自主研发。
03
产学研融合与十余所高校合作,输出行业系统化培训课程体系。

把您的物联网安全需求交给我们

无论是物联网安全测试、固件安全检测、CRA 合规,还是安全服务与实验室建设,我们的专业团队随时为您提供支持与解决方案。

电子邮箱
jxm@xinruiiot.com
信睿网络微信公众号二维码
微信搜索
「信睿网络」
微信公众号
企业微信二维码(金经理)
请通过邮箱
联系金经理
企业微信 · 金经理