首页/安全服务/物联网安全测试
专业安全服务 · 硬件到云端全链路

物联网安全测试与漏洞检测

从硬件、固件到云端,把设备真正能被攻破的地方找出来

常规渗透测试止步于网络与应用层,而物联网设备的风险往往藏在固件内部、芯片接口和私有协议里。信睿以固件逆向与硬件提取能力为基础,提供覆盖全攻击面的物联网安全测试服务。

5 层覆盖完整攻击面
4 步服务流程
含复测整改后的复测

覆盖物联网设备的完整攻击面

HW · 01

硬件层

调试接口暴露检测、存储芯片数据提取、启动流程安全性分析、物理防护评估。

FW · 02

固件层

固件提取与逆向分析、后门与硬编码凭证检测、组件漏洞识别、未公开漏洞挖掘、固件升级机制安全性验证。

PROTO · 03

通信协议层

私有协议逆向与安全分析、无线通信安全测试、传输加密与认证机制评估、重放与中间人攻击验证。

APP · 04

应用层

配套移动应用与 Web 管理端的渗透测试、越权与逻辑漏洞挖掘、敏感信息泄露检测。

CLOUD · 05

云平台层

设备接入认证机制、API 安全、数据隔离与权限控制评估。

能不能挖到固件里的问题,是常规测试和深度测试的分水岭

常规物联网测试往往侧重 App 和云端接口——因为固件层需要逆向工程能力,硬件层需要芯片操作能力,这两样都不是常规渗透测试团队具备的。

信睿的测试团队从固件逆向与硬件安全起家,能把设备拆开、把芯片里的固件读出来、把二进制反汇编读懂。这意味着我们能发现的问题,包括厂商自己都不知道的调试后门、写死在固件里的密钥、以及尚未被任何漏洞库收录的未公开漏洞。

云平台层应用层
常规测试多聚焦 App 和云端接口
通信协议层
通信协议我们同样能测试:私有协议与无线通信
固件层硬件层
固件层需要逆向工程能力,硬件层需要芯片操作能力
CastelFirm 固件分析平台

我们能发现的问题

BACKDOOR厂商自己都不知道的调试后门
SECRET写死在固件里的密钥
0DAY尚未被任何漏洞库收录的未公开漏洞

服务流程

1

需求沟通与范围界定

明确测试目标、设备清单、测试边界与时间安排,签署保密协议。

2

信息收集与攻击面分析

设备拆解、固件获取、接口识别、协议抓取,绘制完整攻击面。

3

深度测试与漏洞验证

按测试范围逐层实施,所有发现的漏洞完成可复现验证,确保每个发现都可复现、可验证。

4

报告交付与整改支持

提交详细测试报告,包含漏洞详情、危害分析、复现步骤与修复建议,并提供整改后的复测。
交付物

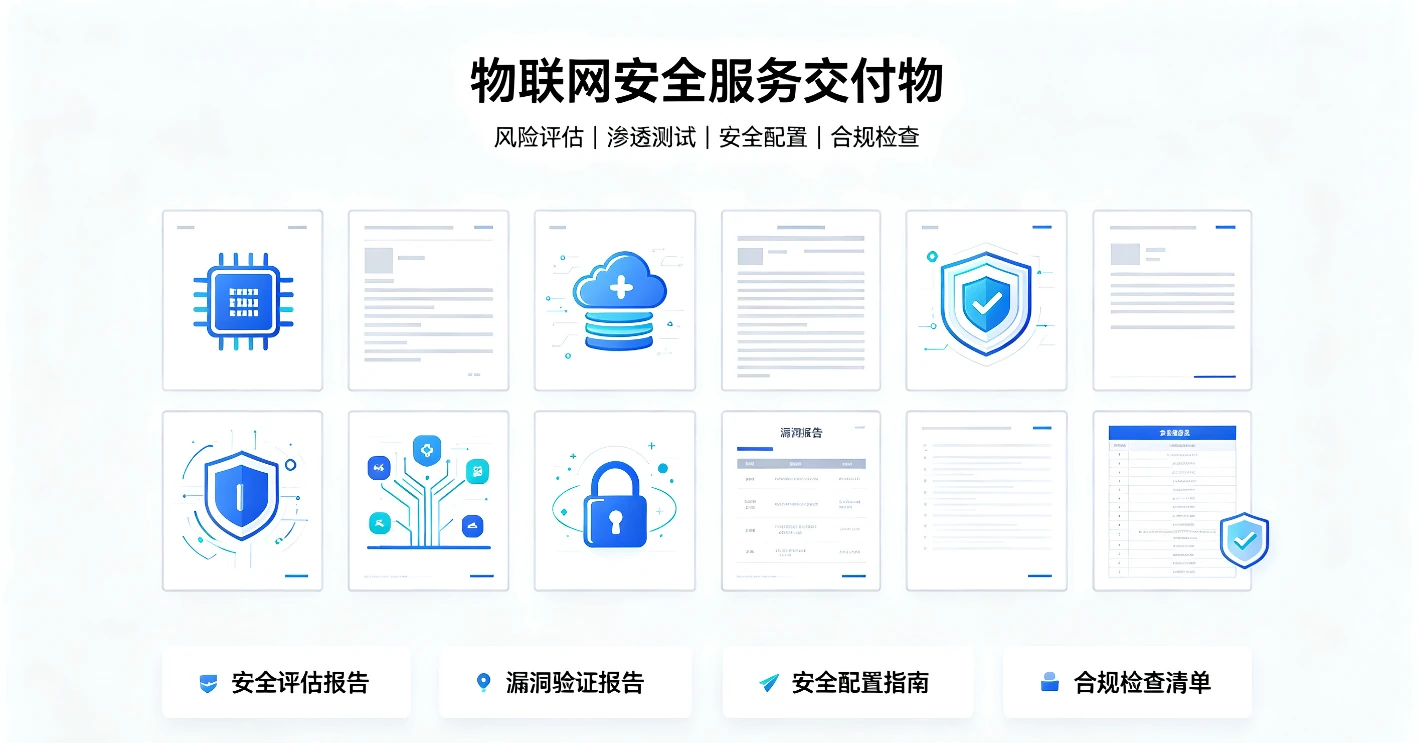
物联网安全服务交付物:安全评估报告、漏洞验证报告、安全配置指南与合规检查清单

测试报告

漏洞清单、风险等级、复现步骤、影响分析

整改建议

针对每个漏洞的具体修复方案与优先级排序

复测报告

整改完成后的验证结论

合规支撑材料

可用于等保测评、CRA 合规等场景的证明材料

CRA 合规

延伸了解

把您的物联网安全需求交给我们

无论是物联网安全测试、固件安全检测、CRA 合规,还是安全服务与实验室建设,我们的专业团队随时为您提供支持与解决方案。

电子邮箱
jxm@xinruiiot.com
信睿网络微信公众号二维码
微信搜索
「信睿网络」
微信公众号
企业微信二维码(金经理)
请通过邮箱
联系金经理
企业微信 · 金经理