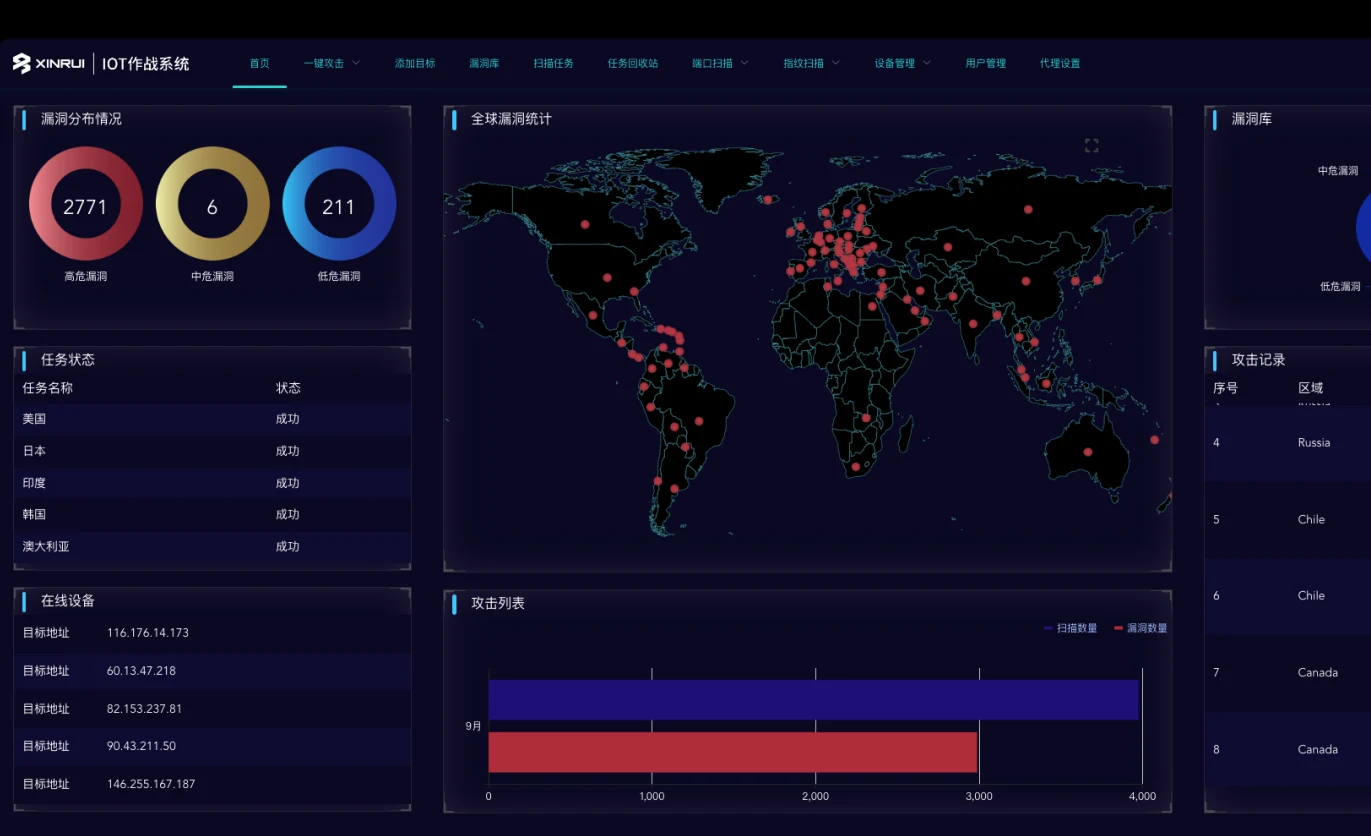
从态势总览到一键攻击,从精准漏洞利用到设备远控,一个系统覆盖物联网攻击演练的完整链路。
漏洞等级分布、全球漏洞地区地图、任务数量统计、在线设备、任务状态与攻击日志,一屏掌握全局。
输入多个目标与端口创建任务,自动匹配指纹库设备信息,调用对应漏洞攻击模块尝试攻击并植入后门,获取设备权限。
已知目标设备信息时,直接添加目标地址、选择漏洞模块,快速精准地完成单漏洞利用。
按目标地址与端口范围自动扫描开放端口,批量探明目标暴露面。
快速嗅探目标地址的型号、品牌、版本与服务器信息,一键联动跳转漏洞攻击页面。
后门通信域名与口令配置、持久化互斥端口管理,可对成功植入后门的目标进行最高权限远程操作,随时下线终止控制。
端口扫描与指纹嗅探,绘制目标暴露面
匹配指纹库,确定设备型号、品牌与版本
按设备信息匹配漏洞模块,自动完成攻击验证
目标统计、任务详情与漏洞报告输出
内部红蓝对抗演练、在网物联网设备的安全自查与风险评估。
在物联网安全评估与等保测评项目中,快速完成漏洞验证与报告输出。
作为攻防实训的教学平台,在授权环境中演练真实漏洞利用流程。
面向物联网安全监管的抽查、取证与态势掌握。