不依赖源码,直接从二进制固件中还原它的全部构成,并挖掘其中未被公开的漏洞、隐藏的后门与硬编码凭证。让“这台设备到底安不安全”这个问题,有一份可验证、可交付的答案。
市面上大多数所谓的固件检测,本质是把固件解包后比对一个已知漏洞库——组件版本对上了就报 CVE。这能解决合规问题,但解决不了安全问题:它发现不了未公开的漏洞,识别不出厂商私自留下的调试后门,也看不懂没有文件系统、没有符号表的工控控制器固件。
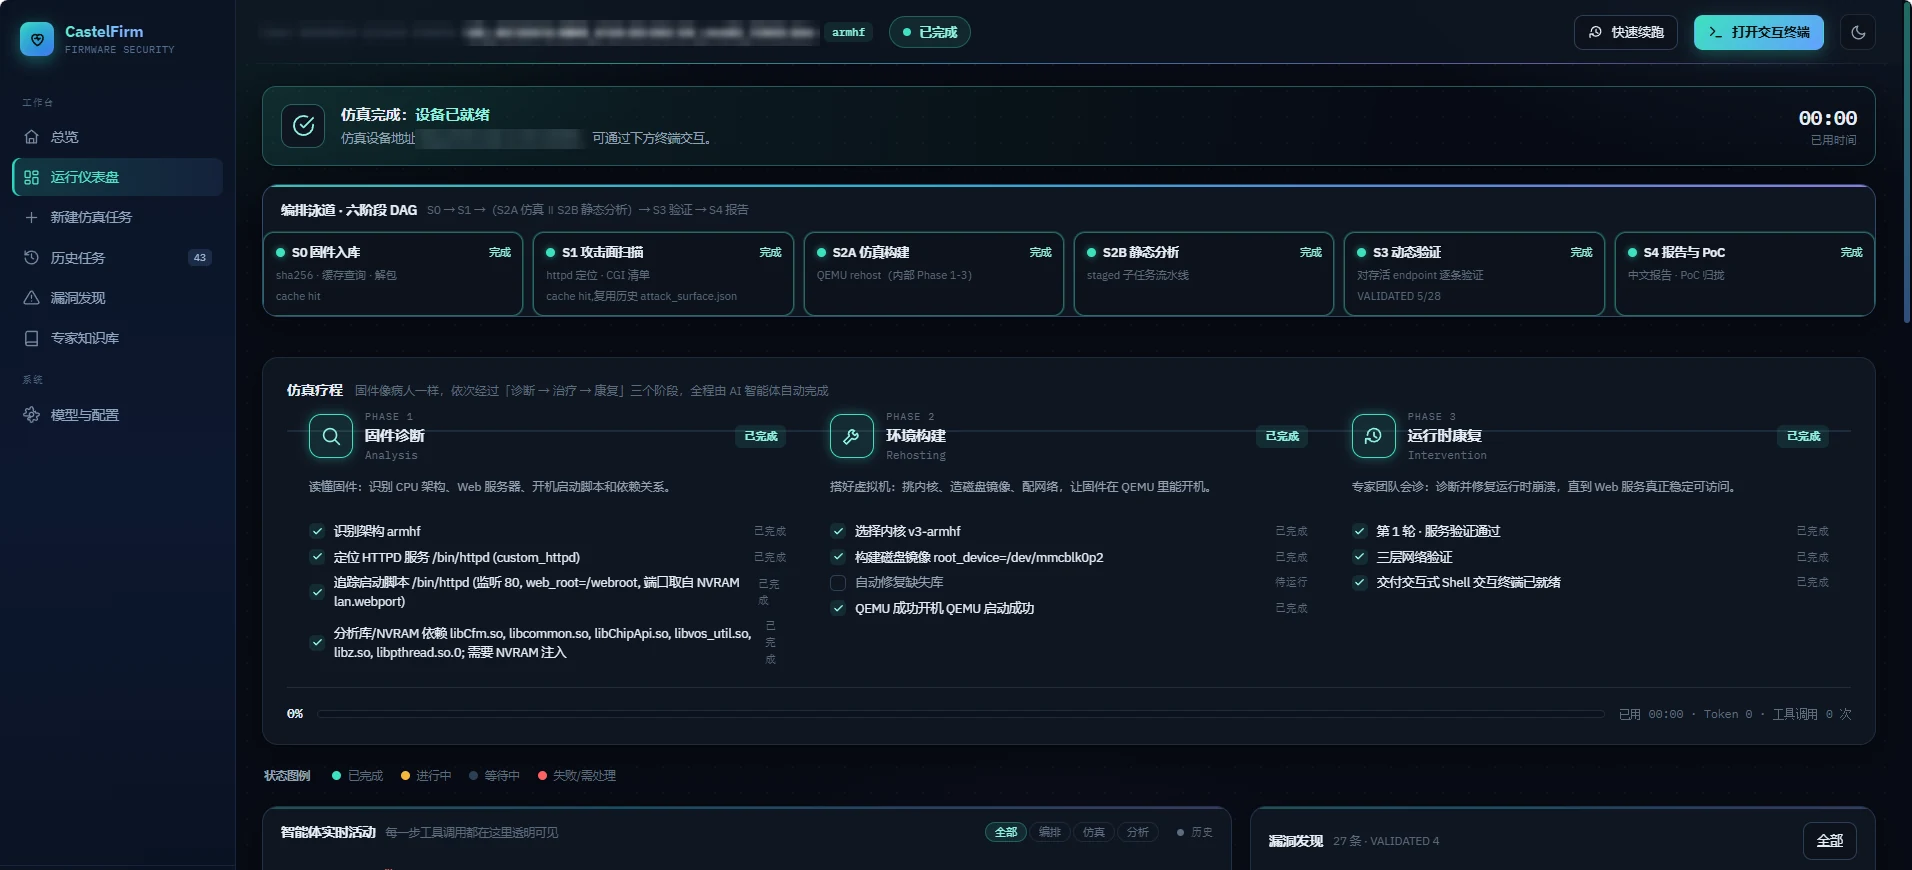
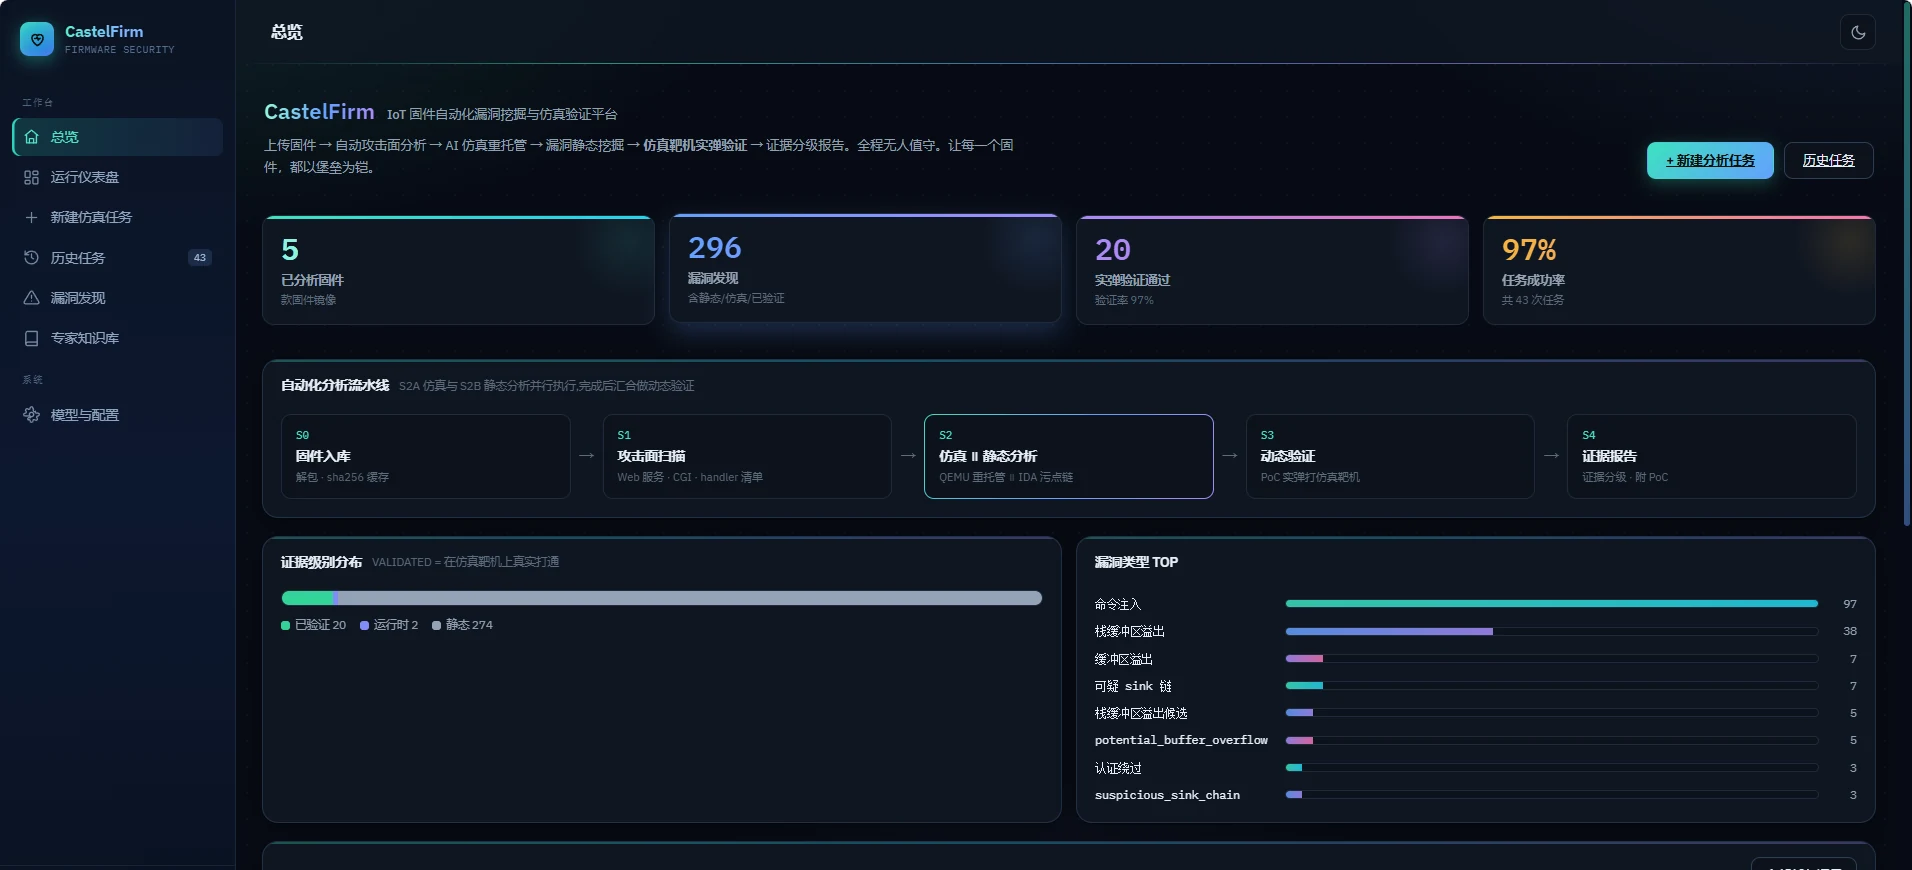
CastelFirm 的出发点不同。它把资深逆向工程师挖洞的完整思路——反汇编、交叉引用、污点追踪、危险调用定位、逻辑缺陷推断——沉淀为可自动执行的分析流程,再用 AI Agent 对无符号、无文档的固件做语义推断。结果不是一份“组件清单”,而是一份“攻击面地图”。
基于污点追踪与符号执行定位内存破坏与逻辑缺陷,从不可信输入到危险函数的完整路径中发现尚未被公开披露的漏洞,并给出具体的函数位置与触发条件,而不是笼统的风险提示。
识别厂商遗留的调试接口、隐藏账号、硬编码密钥与默认口令。这类问题在物联网与工控设备中极为高发,却几乎不会出现在任何公开漏洞库里——只有深度二进制分析才能发现。
支持 VxWorks 符号表恢复、无文件系统的裸机固件加载、以及国产工控设备的专有封装解析。面对 PLC、RTU、保护测控装置这类通用工具无从下手的目标,我们能把它拆开、读懂。
从二进制中还原组件、RTOS、协议栈与 TCP/IP 栈,生成 CycloneDX 标准物料清单,并做栈级漏洞传播分析——一次识别出 Ripple20、URGENT/11 这类“一个协议栈漏一片设备”的供应链风险。
自动判定处理器架构、操作系统与封装格式,支持标准 Linux 文件系统与厂商专有格式。
针对 VxWorks 做符号表恢复,针对裸机固件推断加载基址并完成段拆分,针对国产工控设备解析专有封装。拿不到明文固件时,通过硬件手段从存储芯片直接提取。
识别开源组件、RTOS、工控协议栈(Modbus、IEC 60870-5-104、IEC 61850、DNP3、S7 等)与嵌入式 TCP/IP 栈。对无符号目标,由 AI Agent 结合反汇编片段做语义推断。
污点追踪定位危险调用路径,符号执行验证可达性,同时扫描硬编码凭证、调试后门与不安全的密码学实现。接入 CVE、CNVD 与 CISA ICS Advisories 做已知漏洞关联。
输出技术报告、合规报告与管理层风险视图三层交付物,可直接用于整改、评估与汇报。
大量工控与物联网设备的固件无法从官网下载,或经过加密封装。我们具备从存储芯片物理提取固件的完整能力——SPI / eMMC 直读、编程器离线读取、JTAG 调试接口提取——把“拿不到样本”这个分析前提上的障碍直接解决掉。这是纯软件厂商无法覆盖的环节。
工控固件常常没有符号、没有文档、没有文件系统。CastelFirm 以 LLM Agent 工作流编排分析过程,让机器在缺乏先验信息的情况下也能推断出“这段代码在实现什么协议、属于哪个组件”。
平台在成熟的 IoT 固件分析能力之上,针对电力、能源等工控场景做了专门扩展,持续积累国产工控设备的固件格式与版本漏洞映射——这是通用国际厂商的能力空白区。
完整的固件成分、漏洞详情、后门位置、触发路径与复现方式。给安全工程师和研发团队用于定位与修复。
对标 IEC 62443-4-2、网络安全等级保护与电力监控系统安全防护要求的符合性核查结论与整改建议。给测评机构与合规负责人使用。
供应链风险评分、TOP 风险设备与整体安全态势概览。给决策层用于判断优先级与资源投入。